Edukacja stanowi filar walki z phishingiem. Szczegółowe szkolenia dla użytkowników, zarówno prywatnych, jak i korporacyjnych, powinny obejmować rozpoznawanie podejrzanych wiadomości, linków czy załączników. Ponadto, promowanie bezpiecznych praktyk online, jak regularna aktualizacja haseł czy ostrożność podczas udostępniania danych, stanowi istotny element prewencji.
Wreszcie, w erze, gdzie cyfrowa obecność jest nieodłączną częścią życia, dbałość o bezpieczeństwa teleinformatycznego staje się priorytetem. Jest to nie tylko kwestia indywidualna, ale także społeczna, gdyż ataki phishingowe mogą mieć znaczne skutki dla całego społeczeństwa. Dlatego ważne jest, aby wszyscy – od zwykłych użytkowników po duże korporacje – aktywnie pracowali nad zwiększaniem świadomości i stosowaniem środków bezpieczeństwa, aby skutecznie przeciwdziałać temu rozprzestrzeniającemu się zagrożeniu.
AUTORZY:
Anna Sielanko
Paweł Rospond
Rafał Zgorzelski
PKP S.A.
[1] Od ang. malicious (złośliwy) i software (oprogramowanie) – złośliwe oprogramowanie.
Więcej z: Box
Zobacz wszystkie →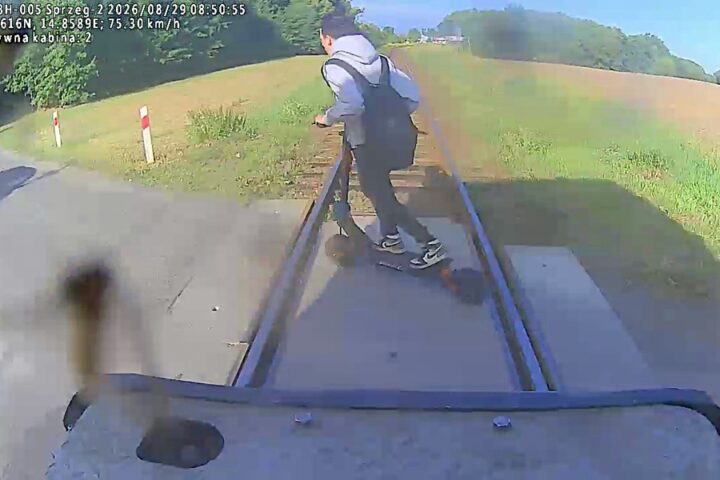
Na hulajnodze minął się ze śmiercią
Hiszpania: Zmiany w planach modernizacyjnych po katastrofie na linii KDP?
Kolejne pociągi akumulatorowe w Czechach na horyzoncie. Trwa przygotowanie infrastruktury

Trzy miesiące bez prawa jazdy za brawurę na torach. Koniec pobłażania dla kierowców łamiących przepisy
Trwa rozbudowa Westbahn pod Linzem. Będzie kolejny odcinek czterotorowy
Wielkopolska: POLREGIO ogłosiło przetarg na mobilny symulator pociągów
Ostatnio dodane
Na hulajnodze minął się ze śmiercią
Hiszpania: Zmiany w planach modernizacyjnych po katastrofie na linii KDP?
Kolejne pociągi akumulatorowe w Czechach na horyzoncie. Trwa przygotowanie infrastruktury
Trzy miesiące bez prawa jazdy za brawurę na torach. Koniec pobłażania dla kierowców łamiących przepisy
Trwa rozbudowa Westbahn pod Linzem. Będzie kolejny odcinek czterotorowy
Wielkopolska: POLREGIO ogłosiło przetarg na mobilny symulator pociągów
PKP S.A. partnerem promocji filmu „Nasza rewolucja”

Nowy rozkład jazdy 2026/2027 – więcej pociągów, nowe przystanki i reaktywowane trasy